Mot de passe sécurisé : compliqué ne veut pas dire sûr
Depuis des années, on nous apprend à fabriquer des mots de passe avec des majuscules, des chiffres et des caractères spéciaux. En pratique, on obtient souvent une suite difficile à retenir… que l’on finit par noter sur un papier, réutiliser ou modifier à peine d’un compte à l’autre. Et si la bonne question n’était pas « Est-ce compliqué ? », mais plutôt « Est-ce difficile à deviner ? »
Bienvenue dans L’informatique sans idées reçues, la rubrique de conseils d’ON/OFF. Aujourd’hui, on parle de longueur, de phrases de passe et de ce qui protège réellement vos comptes.
Un mot de passe qui a l’air compliqué n’est pas forcément solide
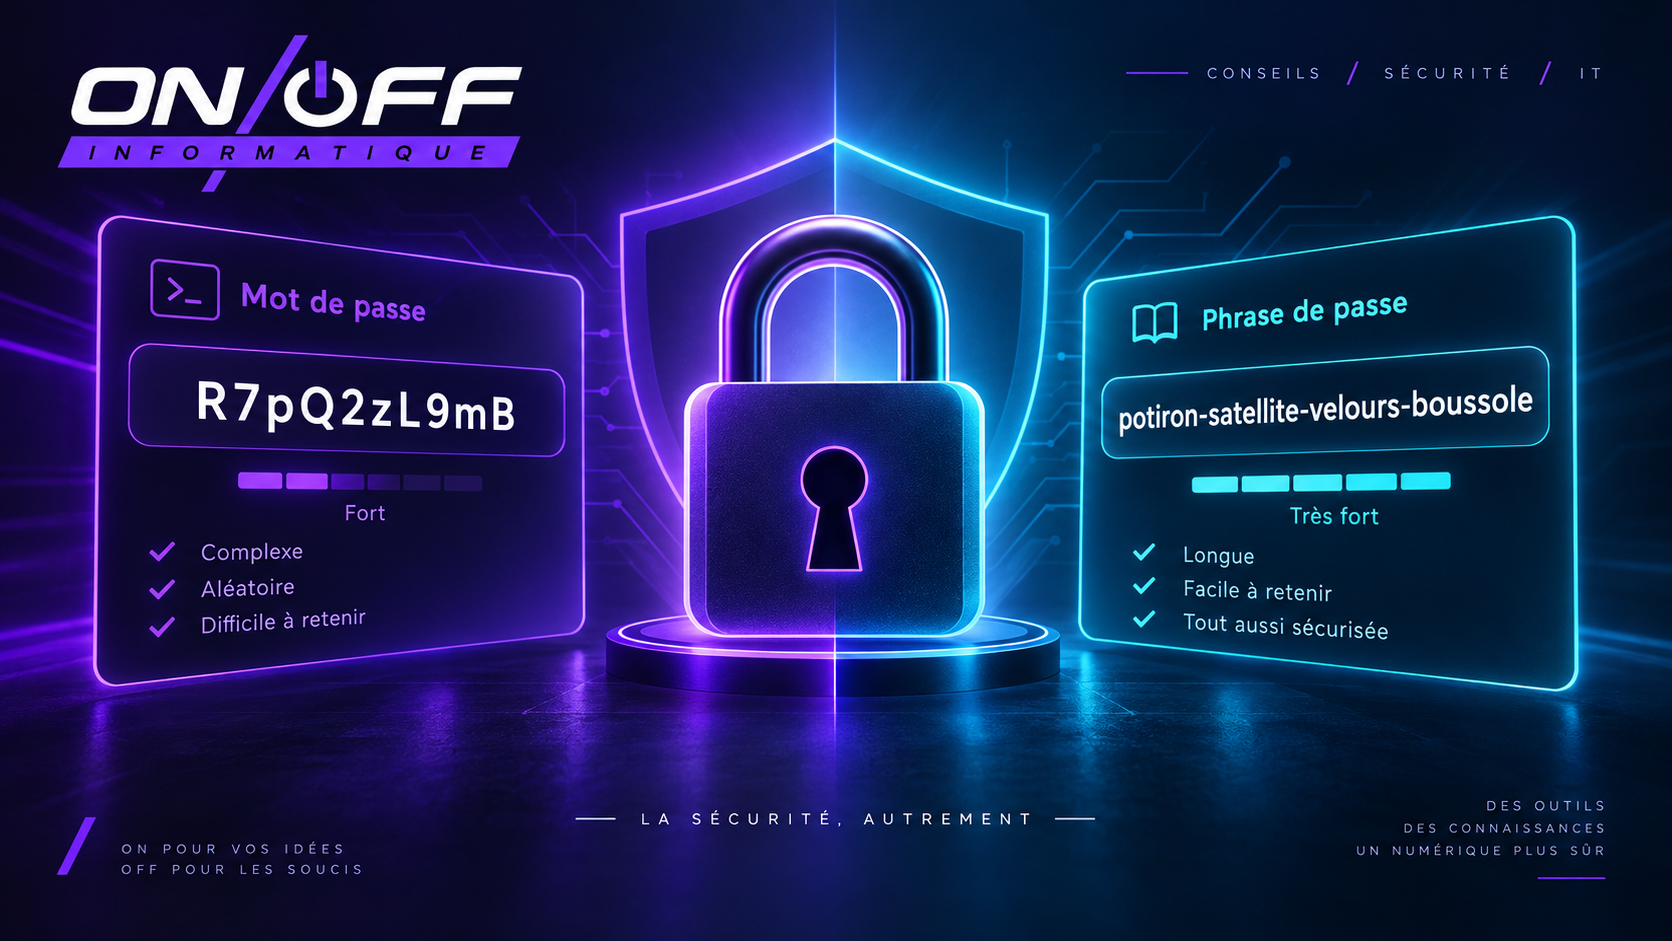
Un exemple fictif comme R7pQ2zL9mB peut sembler très sérieux : majuscules, minuscules et chiffres mélangés. S’il a été généré totalement au hasard, il est effectivement difficile à deviner par une attaque exhaustive. En revanche, s’il a été fabriqué à partir d’une habitude personnelle ou d’un motif répétitif, sa résistance réelle peut être bien plus faible.
Il faut surtout distinguer deux choses : la difficulté de mémorisation pour vous et la difficulté de devinette pour un attaquant. Ce n’est pas la même chose.
Une phrase de passe, c’est quoi ?
Imaginez plusieurs mots faciles à visualiser : « potiron », « satellite », « velours », « boussole »… Une phrase de passe assemble plusieurs mots et peut donc être plus agréable à retenir qu’une succession de caractères sans signification.
Mais voici le détail capital : les mots doivent idéalement être choisis au hasard, dans une liste suffisamment grande. Une phrase inventée par une personne, même longue et amusante, n’offre pas automatiquement la même protection. Les proverbes, paroles de chansons, citations, prénoms et structures trop naturelles peuvent être testés beaucoup plus tôt par les attaquants.
Pour les comptes qui nécessitent un secret mémorisé, une méthode fondée sur cinq ou six mots tirés au hasard dans une grande liste constitue une excellente piste. L’Electronic Frontier Foundation propose notamment une méthode à six mots fondée sur des tirages de dés.
Et les majuscules, chiffres et caractères spéciaux ?
Les recommandations du NIST ont évolué. Pour les systèmes concernés par ses règles, un mot de passe utilisé comme seul facteur d’authentification doit compter au moins 15 caractères. La norme déconseille les exigences artificielles du type « une majuscule, un chiffre et un symbole », ainsi que le changement systématique tous les 90 jours.
Attention : cela ne signifie pas qu’un mot de passe de 15 caractères soit automatiquement sûr, ni que les caractères spéciaux soient inutiles. Leur intérêt dépend de la façon dont le secret est créé. Quand un gestionnaire génère aléatoirement un secret long et unique, il peut naturellement utiliser un grand alphabet.
Comment mesure-t-on le « temps de piratage » ?
On voit parfois circuler des tableaux annonçant « huit heures », « trois siècles » ou « un million d’années » pour pirater tel ou tel mot de passe. Ces chiffres n’ont de sens que si l’on précise les hypothèses : attaque sur un site ou sur une base de données volée, vitesse possible des essais, algorithme utilisé pour conserver les mots de passe et méthode de création du secret.
Dans notre expérience ON/OFF Lab, nous simulons une recherche exhaustive hors ligne à une cadence choisie. Vous ne saisissez aucun véritable mot de passe : vous comparez uniquement le nombre de caractères ou de mots générés aléatoirement. Le résultat est une moyenne théorique, pas une promesse de sécurité.
À vous de jouer : juste après cet article, modifiez les curseurs du laboratoire et observez ce que change réellement l’ajout de quelques caractères ou d’un mot.
Combien de temps faudrait-il pour deviner ces secrets ?
Compare deux méthodes générées au hasard. Aucun véritable mot de passe n’est demandé.
Chargement de l’expérience interactive…
Ce que nous recommandons chez ON/OFF
- Un mot de passe différent pour chaque service. La fuite d’un site ne doit pas ouvrir la porte aux autres.
- Un gestionnaire de mots de passe pour générer et enregistrer des secrets longs et aléatoires.
- Une phrase de passe aléatoire et mémorisable pour le mot de passe maître, si vous choisissez cette méthode.
- Une authentification multifacteur ou des passkeys quand le service le permet. Les mots de passe seuls ne résistent pas au phishing.
- Un changement immédiat en cas de compromission, plutôt qu’un renouvellement automatique sans raison.
La sécurité des comptes n'est qu'une partie de la protection informatique. Découvrez également nos ON/OFF Sécurité et sauvegardes
pour les entreprises.
À retenir
Un mot de passe « compliqué » ne gagne pas automatiquement contre une phrase de passe. Ce qui compte, c’est la façon dont le secret a été choisi, sa longueur, son caractère unique et les protections autour du compte. La meilleure sécurité est aussi celle que l’on peut utiliser correctement au quotidien.
Votre PME utilise encore des mots de passe partagés sur un post-it ? ON/OFF peut vous accompagner pour mettre en place une gestion des accès plus simple et plus sûre. Contacter ON/OFF
